
رسائل ومكالمات ومواقع مزيّفة.. ما أحدث حيل الاحتيال في بريطانيا؟
تتطور أساليب الاحتيال في بريطانيا باستمرار، ولم تعد تقتصر على رسائل البريد الإلكتروني المشبوهة، بل امتدت إلى الرسائل النصية والمكالمات الهاتفية والمواقع والتطبيقات المزيّفة.
ويستغل المحتالون أسماء بنوك وشركات معروفة وجهات رسمية لإقناع الضحايا بأن هناك مشكلة عاجلة في حساباتهم أو مدفوعاتهم أو طرودهم، ثم يدفعونهم إلى الضغط على روابط أو مشاركة بيانات شخصية أو رموز تحقق.
ومن أبرز الأساليب التي ظهرت مؤخرًا، رسائل تنتحل صفة البنوك، ومكالمات تدّعي أنها من Amazon أو شركات الاتصالات، ورسائل تحذر من مخالفات مرورية أو مشكلات في رخصة التلفزيون، إلى جانب مواقع وتطبيقات مزيّفة تستغل أسماء علامات تجارية معروفة.
عطل غوغل استُغل لخداع عملاء البنوك
في 20 تشرين الأول/أكتوبر، استغل محتالون عطلًا أصاب خدمات غوغل لانتحال صفة البنوك وجهات أخرى، وطلبوا من المستخدمين مشاركة بيانات شخصية أو مالية أو معلومات متعلقة بحساباتهم.
ويُظهر هذا النوع من الاحتيال أهمية عدم التعامل مع الرسائل المفاجئة التي تطلب معلومات حساسة، حتى لو بدت وكأنها صادرة عن جهة موثوقة.
وعند تلقي رسالة تثير القلق، يمكن التواصل مع الجهة المعنية باستخدام وسيلة اتصال مستقلة، بدل الضغط على الرابط الموجود داخل الرسالة.
ويمكن لعملاء البنوك الاتصال بالرقم الموجود على ظهر البطاقة، أو الاتصال بالرقم 159 للوصول إلى فريق مكافحة الاحتيال في البنك.
وفي اليوم نفسه، كُشف عن 970 تطبيقًا مزيّفًا على متجر Google Play تستهدف المستهلكين في بريطانيا، وتنتحل علامات تجارية من بينها PayPal وApple Pay وNetflix.
ونُزّل أحد تطبيقات PayPal المزيّفة أكثر من 10 آلاف مرة، بينما قادت بعض التطبيقات المستخدمين إلى اشتراكات احتيالية تصل تكلفتها إلى 49.99 دولارًا شهريًا.
رسائل تنتحل صفة البنوك.. لا تتعامل معها على عجل
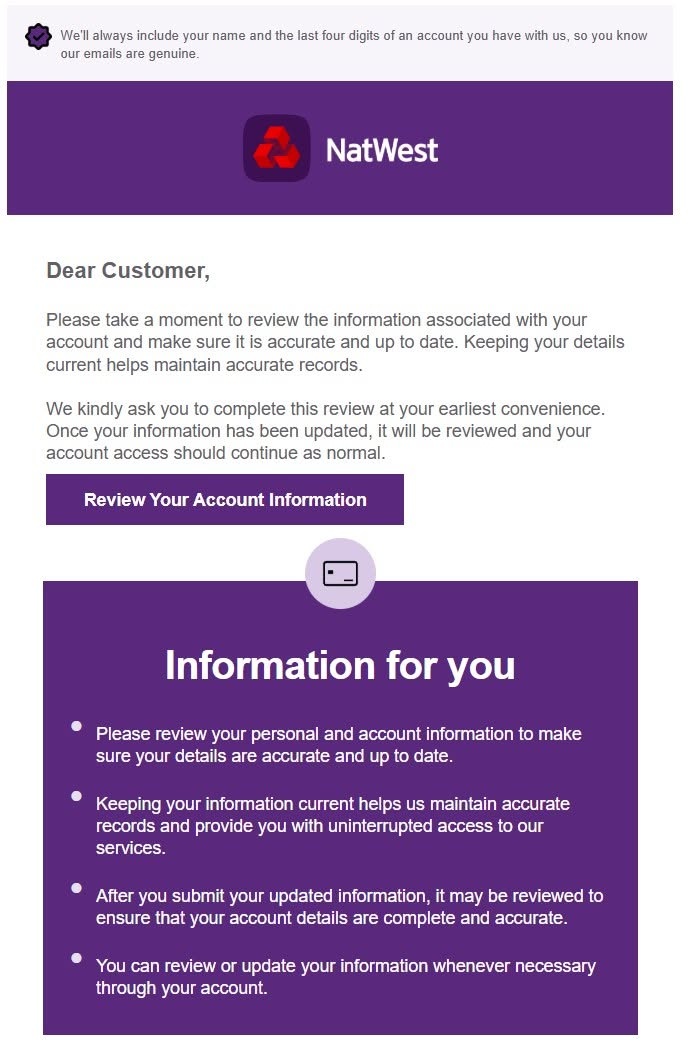
ظهرت خلال الأسابيع الماضية رسائل تنتحل صفة عدد من البنوك البريطانية، وتستخدم شعارات وتصميمات مشابهة للرسائل الرسمية.
وفي 7 تشرين الأول/أكتوبر، استخدمت رسالة بريد إلكتروني شعار NatWest وهويته البصرية، وطلبت من المتلقي تحديث بيانات حسابه عبر رابط خبيث يقوده إلى موقع ينتحل صفة البنك بهدف سرقة بياناته الشخصية.
وفي 21 أيلول/سبتمبر، زعمت رسالة نصية أنها من Barclays، وأبلغت المتلقي بإنشاء أمر خصم مباشر على الحساب، ثم طلبت منه الاتصال برقم لإلغائه، لكن الاتصال يقوده إلى محتال يسعى إلى الحصول على بيانات شخصية.
كما أُرسلت في 26 آب/أغسطس رسالة من رقم بريطاني مزيّف تنتحل صفة Nationwide، وتزعم إنشاء أمر دفع دائم.
وظهرت كذلك رسالة بريد إلكتروني في 7 آب/أغسطس تزعم إنشاء خصم شهري لصالح عيادة أسنان، ورسالة أخرى في 7 أيلول/سبتمبر تنتحل صفة Halifax وتطلب تأكيد البيانات الشخصية عبر رابط مزيّف.
النصيحة الأهم: لا تستخدم رقم الهاتف أو الرابط الموجود في رسالة مشبوهة. إذا كانت الرسالة تتعلق بحساب مصرفي، تواصل مع البنك عبر تطبيقه الرسمي أو الرقم الموجود على بطاقتك.
“مرحبًا أمي”.. عندما يستغل المحتالون مشاعر العائلة
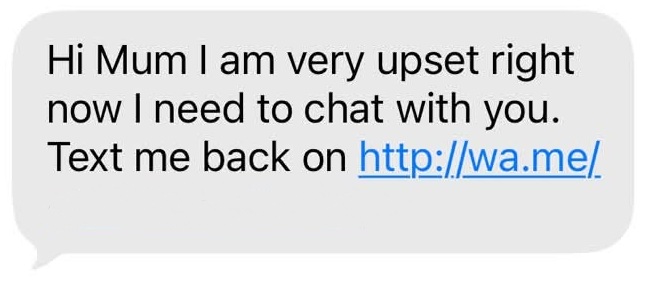
في 13 تشرين الأول/أكتوبر، عادت رسائل “مرحبًا أمي” إلى التداول، وتنتحل فيها الرسالة صفة أحد الأبناء البالغين، وتطلب من الوالدين التواصل معه عبر رقم جديد بسبب مشكلة أو حالة طارئة.
وفي إحدى النسخ الحديثة، يزعم المحتال أنه “منزعج جدًا الآن” و”يحتاج” إلى الحديث، ثم يرسل رقمًا للتواصل عبر WhatsApp قبل أن يطلب المال لاحقًا. ويعتمد هذا الاحتيال على دفع الضحية إلى التصرف بسرعة بسبب الخوف على أحد أفراد العائلة.
إذا وصلت رسالة مشابهة، لا ترسل المال مباشرة. اتصل بابنك أو ابنتك على الرقم المعتاد المحفوظ لديك، وتأكد من هويته قبل اتخاذ أي إجراء.
مخالفات السرعة ورسوم المواقف.. احذر من الرسائل التي تطالبك بالدفع
استهدف المحتالون السائقين برسائل تتعلق بالمخالفات المرورية والرسوم.
وفي 30 أيلول/سبتمبر، زعمت رسالة نصية أُرسلت من رقم مزيّف أن كاميرا للسرعة رصدت المتلقي متجاوزًا الحد المسموح، وأحالته إلى موقع حكومي مقلّد بحجة “الرد سريعًا”.
وفي 19 آب/أغسطس، زعمت رسالة بريد إلكتروني تنتحل صفة هيئة ترخيص السائقين والمركبات (DVLA) انتهاء ضريبة المركبة، وهددت بغرامة تصل إلى 1,000 باوند.
كما زعمت رسالة أخرى في 12 آب/أغسطس، تنتحل صفة شركة ParkingEye، عدم استلام رسوم موقف سيارات، ولوّحت بفرض رسوم إضافية.
ولا ينبغي أن يدفع الخوف من الغرامة أو فقدان صلاحية المركبة إلى الضغط على رابط غير موثوق. ويمكن التحقق من أي مخالفة أو رسوم من خلال الموقع الرسمي للجهة المعنية.
رسائل مزيفة بشأن رخصة التلفزيون وRoyal Mail
ظهرت في 16 أيلول/سبتمبر و4 آب/أغسطس رسائل تنتحل صفة رخصة التلفزيون، وتزعم تعثر الدفع، مع التهديد بالملاحقة القضائية أو غرامة تصل إلى 1,000 باوند.
وفي 24 آب/أغسطس، زعمت رسالة بريد إلكتروني تنتحل صفة Royal Mail أن طردًا لم يصل بسبب وجود “رسوم جمركية” مستحقة.
وتُعد الرسائل التي تربط عدم الدفع بعقوبة فورية من أكثر الأساليب التي يعتمد عليها المحتالون لدفع الضحية إلى التصرف دون التحقق.
مكالمات مزيفة باسم Amazon وشركات أخرى
في 28 أيلول/سبتمبر، انتشرت مكالمات تنتحل صفة Amazon، يزعم خلالها المتصل أن طلبًا غير مصرح به لهاتف iPhone 15 أُوقف على الحساب، ثم يطلب من الضحية قراءة رمز أُرسل عبر WhatsApp “للتحقق”.
ويعتمد هذا الأسلوب على إقناع الضحية بوجود عملية شراء مشبوهة، ثم استغلال القلق للحصول على رمز التحقق.
وفي 14 تشرين الأول/أكتوبر، تلقى مستخدمون مكالمة من شخص ينتحل صفة جهة معروفة، ويدّعي تقديم معلومات حول عزل الأسقف. وقد تكون المكالمة جزءًا من عملية احتيال، لذلك لا ينبغي تقديم معلومات شخصية أو مالية إلى المتصل غير المتوقع.
تذكّر: رمز التحقق الذي يصلك على هاتفك ليس معلومة ينبغي مشاركتها مع شخص يتصل بك بشكل مفاجئ.
محتالون ينتحلون صفة شركات الاتصالات
استُخدمت أيضًا مكالمات تنتحل صفة شركات الاتصالات لاستدراج الضحايا.
وفي 20 آب/أغسطس، وردت بلاغات عن أرقام بريطانية مزيّفة يستخدمها محتالون ينتحلون صفة O2، ويعرضون خصومات وهمية على فواتير الهاتف بهدف الحصول على رمز الدخول لمرة واحدة.
وفي 28 آب/أغسطس، انتشرت مكالمات تنتحل صفة شركة Three، وتزعم أن رقم الهاتف سيتوقف عن العمل خلال 24 ساعة أو أن شريحة الاتصال ستُحظر.
وتبقى القاعدة الأساسية هنا هي عدم مشاركة رمز الدخول لمرة واحدة مع المتصل، حتى لو كان يعرف اسمك أو بعض تفاصيل حسابك.
مواقع وتطبيقات مزيّفة تسرق البيانات
في 19 آب/أغسطس، كُشف عن مواقع احتيالية تنتحل صفة أكثر من 65 علامة تجارية معروفة، بينها شركات طيران وخدمات حكومية وسلاسل متاجر.
ويصل الضحايا إلى هذه المواقع عبر رسائل نصية تروّج لخصومات على تذاكر الطيران أو عروض عمل أو تجديد وثائق، ثم يُطلب منهم تنزيل تطبيق مزيّف يمكنه تثبيت برمجيات خبيثة تراقب الشاشة وتشغّل الميكروفون والكاميرا عن بُعد.
وفي 29 تموز/يوليو، كُشفت شبكة إجرامية تنشر إعلانات على Facebook وInstagram تنتحل صفة علامات تجارية مثل Google Authenticator وDisney+ وDuolingo وAirbnb، وتقود المستخدمين إلى كازينوهات إلكترونية غير مرخصة تطلب إيداع أموال.
ومع اقتراب طرح iPhone 18 Pro Max في 18 أيلول/سبتمبر، ظهرت مواقع احتيالية تستخدم كلمات مثل “Apple” و”iPhone 18″ في أسماء نطاقاتها لخداع المتسوقين.
وتستخدم هذه المواقع عادةً مؤقتات للعد التنازلي وأسعارًا منخفضة لدفع الزوار إلى اتخاذ قرار سريع بالشراء.
نافذة تخبرك بوجود “179 فيروسًا”.. لا تضغط عليها
في 12 تشرين الأول/أكتوبر، ظهرت نافذة منبثقة تدّعي أنها من Apple وتزعم العثور على 179 فيروسًا في ذاكرة الهاتف.
وقد يؤدي النقر على هذه النافذة إلى تنزيل برمجيات خبيثة تسرق البيانات الشخصية.
وعند ظهور تحذير مفاجئ من هذا النوع، يُنصح بعدم الضغط عليه أو إدخال أي بيانات، وإغلاق المتصفح قسرًا من إعدادات الهاتف أو الحاسوب.
كما ظهرت رسائل تنتحل صفة PayPal وHulu، وتزعم تقييد الحساب أو فشل الدفع، قبل توجيه المستخدمين إلى مواقع تصيد مزيّفة.
كيف يمكن الإبلاغ عن الاحتيال؟
يمكن إعادة توجيه الرسائل النصية الاحتيالية إلى الرقم 7726.
وللإبلاغ عن المكالمات، يمكن إرسال كلمة “call” متبوعة برقم المتصل إلى الرقم نفسه.
أما رسائل البريد الإلكتروني الاحتيالية، فيمكن إرسالها إلى [report@phishing.gov.uk](mailto:report@phishing.gov.uk)، بينما يمكن الإبلاغ عن المواقع الإلكترونية إلى المركز الوطني للأمن السيبراني البريطاني.
ويمكن الإبلاغ عن عمليات الاحتيال التي تتم عند أبواب المنازل عبر خدمة Report Fraud، أو الاتصال بالشرطة على الرقم 101 في اسكتلندا.
وتشير البيانات إلى أن أكثر من نصف مليون مشترك يتلقون تنبيهات أسبوعية مجانية بشأن عمليات الاحتيال، وأن هذه التنبيهات ساعدت خلال خمس سنوات على تجنب خسائر ناجمة عن الاحتيال تقترب من 5.5 مليون باوند.
وفي جميع الحالات، يبقى التحقق قبل الضغط أو الدفع أو مشاركة البيانات هو الخطوة الأهم لتجنب الوقوع ضحية للاحتيال.
المصدر: Which?
الرابط المختصر هنا ⬇